【2026年最新】今、見直すべきホームページのセキュリティ対策
更新日:2026/11/4
「うちのような小さな会社のホームページが狙われるはずがない」と思っていませんか。
実は今、サイバー攻撃による情報漏洩は企業の規模に関係なく発生しています。
2026年は大規模な個人情報漏洩が過去最悪のペースで相次ぎ、ランサムウェアの被害報告も半期として過去最多を更新しました。
そして被害を受けた組織の多くを占めているのは、大企業ではなく中小企業です。
本記事では、最新のニュースやデータをもとに、ホームページで起こり得るセキュリティリスクと今日から見直せる具体的な対策をわかりやすく解説します。
安心安全なホームページ運用のためにお役立てください。
なお、ホームページ作成をご検討なら、Wepageをご検討ください。
01増加し続ける情報漏洩とサイバー攻撃の現状
ここ数年、企業の個人情報漏洩やサイバー攻撃のニュースを目にする機会が急激に増えています。
まずは、最新データから情報漏洩とサイバー攻撃の「今」を確認していきましょう。
1-1.2026年は大規模な個人情報漏洩が過去最悪ペース
東京商工リサーチの調査によると、上場企業とその子会社が公表した個人情報の漏洩・紛失事故のうち、100万件以上の大規模な漏洩は2026年10月5日時点ですでに10件に達しました。
これは2025年1年間の6件を上回る数で、過去最悪のペースとされています。
2012年から2025年までの14年間で1,000万件を超える漏洩は3回しかありませんでしたが、2026年はすでに3回発生しています。
メールシステムへの不正アクセスや、公式アプリの会員管理システムへの不正アクセスなど、日常的に使われているサービスが入り口になっている点も特徴です。
また、2025年通年でも、上場企業とその子会社による漏洩・紛失事故は180件、漏洩した個人情報は約3,063万人分にのぼり、前年の約2倍に増えました。
事故を公表した企業は158社で、過去最多を更新しています。
| 年 | 事故件数 | 漏洩・紛失した個人情報 | 公表企業数 |
| 2024年 | 189件 | 約1,586万人分 | 151社 |
| 2025年 | 180件 | 約3,063万人分 | 158社(過去最多) |
| 2026年(10月5日時点) | 100万件以上の大規模漏洩だけで10件 | ― | ― |
1-2.情報漏洩の原因の6割以上は「ウイルス感染・不正アクセス」
情報漏洩というと、メールの誤送信や書類の紛失といった人為的なミスを思い浮かべる方も多いかもしれません。
しかし、同調査で2025年の事故を原因別に見ると、最も多いのは「ウイルス感染・不正アクセス」の116件で、全体の64.4%を占めています。
| 原因 | 件数 | 構成比 |
| ウイルス感染・不正アクセス | 116件 | 64.4% |
| 誤表示・誤送信 | 37件 | 20.5% |
| 紛失・誤廃棄 | 18件 | 10.0% |
| 不正持ち出し・盗難 | 7件 | 3.8% |
出典:東京商工リサーチ「2025年上場企業の個人情報漏えい・紛失事故調査」をもとに作成
さらに、1件あたりの漏洩人数も「ウイルス感染・不正アクセス」が最も多く、平均で約56万人分にのぼります。
不正アクセスは、サーバーなどから一度に大量の情報を流出させてしまうため、被害の規模が大きくなりやすいのです。
1-3.ランサムウェア被害は半期として過去最多に
警察庁が2026年9月に公表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」によると、ランサムウェアの被害報告は123件で、統計を取り始めて以降、半期として過去最多となりました。
ランサムウェアとは、パソコンやサーバー内のデータを暗号化して使えなくし、元に戻す代わりに身代金を要求するマルウェアの一種です。
最近ではデータを盗んだうえで「支払わなければ公開する」と脅す、いわゆる二重恐喝の手口も確認されています。
同資料では、脆弱性を探るなどの不審なアクセスも1日・1IPアドレスあたり1万3,687件と、前年同期から50.7%増えたことが報告されています。
インターネットに公開されているサーバーやホームページは、毎日のように攻撃者から「隙がないか」を探られていると考えておくべきでしょう。
02中小企業にもホームページのセキュリティ対策が必要な理由
大規模な漏洩事故のニュースを見ると、「サイバー攻撃に狙われるのは有名な大企業」と感じるかもしれません。
しかし実際には、中小企業こそセキュリティ対策を見直すべき状況にあります。
ここでは、その理由を3つの観点から解説します。
2-1.サイバー攻撃は企業規模に関係なく行われている
帝国データバンクが2025年に実施した「サイバー攻撃に関する実態調査」によると、過去にサイバー攻撃を受けたことがある企業は全体の32.0%でした。
規模別に見ると、大企業が41.9%、中小企業が30.3%、うち小規模企業も28.1%と、規模による差はそれほど大きくありません。
さらに注目したいのが、「1カ月以内に攻撃を受けた(可能性を含む)」と答えた割合です。
全体の6.7%に対し、中小企業は6.9%、小規模企業は7.9%と、むしろ規模の小さい企業ほど高い結果が出ています。
| 企業規模 | 攻撃を受けた経験がある割合 | 1カ月以内に攻撃を受けた割合 |
| 全体 | 32.0% | 6.7% |
| 大企業 | 41.9% | 5.5% |
| 中小企業 | 30.3% | 6.9% |
| うち小規模企業 | 28.1% | 7.9% |
出典:株式会社帝国データバンク「サイバー攻撃に関する実態調査(2025年)」をもとに作成
同調査では、最近は大企業よりも対策が比較的手薄な中小企業で被害の増加が目立つと報告されています。
中小企業のサイバー攻撃に対するリスクは、急速に高まっているといえるでしょう。
2-2.中小企業は標的になりやすい
警察庁の統計でも、中小企業が狙われる傾向ははっきりと表れています。
2026年上半期のランサムウェア被害123件のうち、中小企業は79件と全体の約3分の2を占めました。
中小企業が狙われやすい背景には、セキュリティへの投資や専門人材が大企業に比べて手薄になりがちという事情があります。
攻撃者から見れば、守りが堅い大企業よりも、対策の甘い中小企業のほうが少ない手間で成果を得られる「狙いやすい標的」なのです。
また、被害に遭った場合の負担も年々重くなっています。
同資料によると、ランサムウェア被害からの調査・復旧に総額1,000万円以上を要した組織は全体の約6割にのぼり、1カ月未満で復旧できた組織は5割弱にとどまりました。
中小企業にとって、事業の継続そのものを揺るがしかねない金額と期間です。
2-3.取引先を巻き込む「踏み台」にされるリスク
中小企業のセキュリティ対策が重要なもう一つの理由が、自社が取引先や顧客を攻撃するための「踏み台」にされるリスクです。
攻撃者は、守りの堅い大企業を直接狙う代わりに、取引のある中小企業に侵入し、そこを足がかりにして本命の企業へ攻撃を仕掛けることがあります。
これは「サプライチェーン攻撃」と呼ばれ、自社の被害だけでは済まず、取引先にまで損害を広げてしまう点が深刻です。
ホームページも例外ではありません。
改ざんされたホームページを通じて訪問者がマルウェアに感染したり、偽サイトへ誘導されたりすれば、顧客や取引先を危険にさらすことになります。
「自社には盗まれて困る情報はない」と考えている企業でも、信頼を失う、取引を停止されるといった形で大きな損失につながる可能性があるのです。
03ホームページで起こり得るセキュリティ被害
ホームページがサイバー攻撃を受けると、具体的にどのような被害が起こるのでしょうか。
ここでは、ホームページで特に注意したい「個人情報漏洩」「ホームページの改ざん」「サーバーダウン」の3つの被害と、それぞれがもたらす損害について解説します。
| 被害の種類 | 主な内容 | 想定される損害 |
| 個人情報漏洩 | お問い合わせフォームや会員情報などから顧客情報が流出する | 損害賠償、調査・謝罪対応の費用、信頼の失墜 |
| ホームページの改ざん | ページ内容が不正に書き換えられ、詐欺サイトへの転送やマルウェアが仕込まれる | 訪問者への被害拡大、検索結果からの除外、集客の損失 |
| サーバーダウン | 大量のアクセスでサーバーが停止し、ホームページが表示されなくなる | 問い合わせ・採用・決済などの機会損失、対応コスト |
3-1.個人情報漏洩
ホームページのお問い合わせフォームや会員登録、予約フォームなどから顧客の個人情報が漏洩すると、被害者への損害賠償責任が発生します。
漏洩した人数が数千人から数万人規模になれば、賠償の総額が数千万円から数億円規模に達することもあります。
さらに、賠償以外にも原因究明や謝罪対応、再発防止策の実施にかかる費用など、付随するコストも避けられません。
そして金額以上に重いのが、「信頼の失墜」です。
漏洩が報道されれば、顧客離れや取引停止につながりかねず、一度失った信頼を取り戻すには長い時間がかかります。
特に地域密着でビジネスを営む中小企業にとって、評判の低下は経営に直結する深刻な問題といえるでしょう。
3-2.ホームページの改ざん
改ざんとは、攻撃者がホームページの脆弱性を突いて、ページの内容を不正に書き換えることです。
見た目を大きく書き換えられるケースもありますが、見た目はそのままで、裏側に不正なプログラムを埋め込む手口が主流になっています。
例えば、訪問者を詐欺サイトへ自動的に転送したり、マルウェアをダウンロードさせたりする仕組みが仕込まれます。
その結果、自社のホームページが知らないうちに訪問者を攻撃する「加害者」になってしまうのです。
また、検索エンジンに「危険なサイト」と判断されると、検索結果から除外されたり警告が表示されたりして、長期的な集客機会の損失にもつながります。
3-3.サーバーダウン
大量のアクセスを一斉に送り込む攻撃を受けると、サーバーが過負荷状態になり、ホームページにアクセスできなくなります。
「サイトが見られないだけ」と軽く考えがちですが、その影響は想像以上に大きなものです。
お問い合わせフォームや採用ページ、予約・決済ページなど、ホームページはビジネスの重要な窓口です。
これらが機能しなくなれば、そのまま売上や商談の機会損失につながります。
加えて、復旧までの間は顧客対応や状況説明にも追加のコストや人手が必要です。
一度でもサーバーダウンを起こした実績は「管理体制は大丈夫なのか」という不安につながり、取引先や顧客からの信頼に影響する可能性もあります。
04今すぐ見直すべきホームページのセキュリティ対策7つ
ホームページを狙う攻撃の多くは、基本的な対策の不備を突いてきます。
裏を返せば、基本的な対策をしっかり押さえるだけでも、被害に遭うリスクは大きく下げられるということです。
ここでは、今すぐ見直したい7つのセキュリティ対策を紹介します。
まずは自社のホームページの状況を、以下のチェック表で確認してみましょう。
| 対策 | 防げる主なリスク | チェックポイント |
| IDやパスワードの管理 | 乗っ取り、改ざん | 推測されにくいパスワードか、不要なアカウントが残っていないか |
| WAFの導入 | インジェクション攻撃、XSS | 不正な通信を検知・遮断する仕組みがあるか |
| SSL化(https化) | 通信の盗聴・改ざん | URLが「https://」で始まっているか |
| システムの最新化 | 脆弱性を突いた攻撃全般 | CMSやプラグインが最新版に更新されているか |
| ログイン試行回数の制限 | 総当たり攻撃、パスワードリスト攻撃 | ログイン失敗が続いたときにロックされるか |
| ログイン通知・更新通知 | 乗っ取りや改ざんの発見の遅れ | 身に覚えのないログインに気づける仕組みがあるか |
| バックアップ | 改ざん・データ消失からの復旧の遅れ | 正常な状態に戻せるデータを定期的に保存しているか |
4-1.IDやパスワードの管理
IDやパスワードの管理は、最も基本的で、最も重要な「入り口」の防御です。
どれだけ高度なセキュリティ対策を施しても、管理画面のパスワードが簡単に推測できるものであれば意味がありません。
生年月日や連番のような単純なパスワード、複数のサービスで使いまわしているパスワードは避けましょう。
内閣サイバーセキュリティセンター(NISC)の「インターネットの安全・安心ハンドブック」では、ログイン用のパスワードは、英大文字・小文字・数字・記号を混ぜて10桁以上にすることが推奨されています。
| 推測されやすい悪い例 | 推測されにくい良い例 |
| password | |=wvpdr-8M |
| abc123 | WNZt^As5rD |
| 生年月日や会社名 | /^MNyK6*ju |
4-2.WAF(Web Application Firewall)の導入
WAFとは、ホームページへの通信内容を監視し、SQLインジェクションやXSSなど不正なパターンの通信を検知・遮断する仕組みです。
一般的なファイアウォールでは確認できない通信の中身までチェックできるため、ホームページの脆弱性を狙った攻撃からサイトを守ることができます。
既知の攻撃パターンを自動的にブロックしてくれるので、人の手で常に監視しなくても一定の防御力を確保できる点がメリットです。
今日のWebサイト防御においては、欠かせないセキュリティ対策として広く普及しています。
4-3.ホームページのSSL化
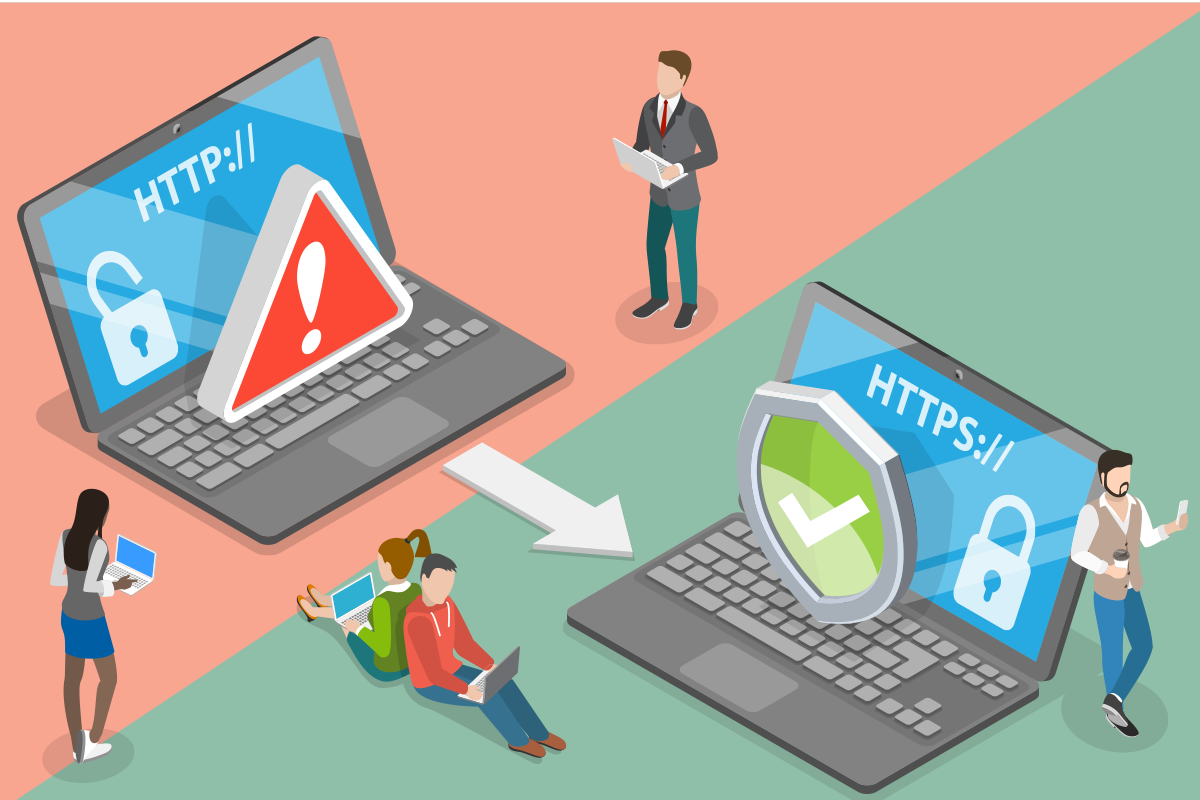
SSL化とは、ホームページとユーザーとの間の通信を暗号化し、第三者による盗聴やデータの書き換えを防ぐ対策です。
URLが「http://」から「https://」に変わることから、https化とも呼ばれます。
SSL化されていないホームページは、主要なブラウザで「保護されていない通信」と警告が表示されるため、訪問者に不安を与え、離脱につながる恐れがあります。
お問い合わせフォームで氏名やメールアドレスを入力してもらうホームページでは、特に欠かせない対策です。
また、SSL化は検索エンジンの評価にも関わる要素とされており、未対応のままでは信頼性と集客の両面で不利になる可能性があります。
4-4.システムの最新化
ホームページを動かしているCMSやプラグイン、サーバーのソフトウェアには、時間の経過とともに脆弱性が発見されることがあります。
一般的には、提供元が脆弱性を発見するたびに修正プログラムを配布しているため、こまめに更新して常に最新の状態を保つことが重要です。
更新を怠れば、脆弱性が残ったままになり、さまざまな攻撃のきっかけを与えてしまいます。
特に注意したいのが、国内外で高いシェアを持つWordPressです。
利用者が多い分、攻撃者に狙われやすいといわれており、Patchstackの調査によると、2025年に報告されたWordPress関連の脆弱性は11,334件と前年から42%増加しました。
その多くは本体ではなくプラグインやテーマで見つかっているため、利用しているすべての構成要素を管理し続ける必要があります。
4-5.ログイン試行回数の制限
ログイン試行回数の制限とは、同じアカウントへのログイン失敗が一定回数を超えた場合に、一時的にロックする仕組みです。
パスワードを総当たりで試す「ブルートフォース攻撃」や、他のサービスから流出したID・パスワードの組み合わせで不正ログインを試みる「パスワードリスト攻撃」への有効な防御策となります。
パスワードの強化とあわせて設定しておくことで、管理画面への不正ログインのリスクを大きく下げられます。
4-6.ログイン通知・更新通知
ログイン通知・更新通知とは、管理画面へのログインやホームページの更新があった際に、メールなどで管理者に知らせが届く仕組みです。
自分が行っていないログインや更新にすぐ気づければ、被害が広がる前に早期の対応が可能になります。
「気づくのが早いほど被害は小さい」というのは、セキュリティ対策全般に共通する原則です。
乗っ取りや改ざんに長期間気づかないという事態を防ぐためにも、通知の仕組みを取り入れておきましょう。
4-7.万が一に備えたバックアップ
どれだけ対策をしていても、被害のリスクを完全にゼロにすることはできません。
そこで大切になるのが、ホームページのデータを定期的にバックアップしておくことです。
バックアップがあれば、改ざんやデータの消失が起きた場合でも、正常な状態のホームページへ素早く戻すことができます。
警察庁もランサムウェア対策としてバックアップの適切な取得を呼びかけており、被害後の復旧を早めるための重要な備えといえるでしょう。
05セキュリティ面で選ぶホームページ作成サービスのポイント
-上述した対策をすべて自社で実施・管理し続けるのは簡単ではありません。
特に、専任のIT担当者がいない中小企業では、サーバーの管理やシステムの更新が後回しになりがちです。
そこで検討したいのが、セキュリティ対策があらかじめ備わったホームページ作成サービスを利用するという選択肢です。
ここでは、セキュリティ面でサービスを選ぶ際のポイントを紹介します。
5-1.SSL化などの基本対策が標準で備わっているか
まず確認したいのが、常時SSL化が標準で、追加費用なしで利用できるかという点です。
サービスによっては、SSL化が有料オプションになっていたり、自分で設定する必要があったりします。
あわせて、パスワード付きページの作成など、公開範囲を制限できる機能があるかもチェックしておくと安心です。
5-2.サーバーやシステムの管理を任せられるか
自分でサーバーを借りてCMSを導入する方法では、サーバーやCMS、プラグインの更新をすべて自分で行う必要があります。
更新を忘れれば、そのまま脆弱性が残ってしまいます。
一方、クラウド型のホームページ作成サービスであれば、サーバーの保守やシステムの更新をサービス提供元が行ってくれるのが一般的です。
利用者はホームページの中身の作成・更新に集中できるため、専門知識がなくても安全な状態を保ちやすくなります。
5-3.不正ログイン対策やバックアップ機能があるか
管理画面への不正ログインを防ぐ、あるいはすぐに気づける機能があるかも重要なポイントです。
ログイン通知機能や、万が一のときに元の状態へ戻せるバックアップ機能の有無を確認しておきましょう。
5-4.運営会社の信頼性とサポート体制
ホームページ作成サービスを利用するということは、顧客の情報やホームページのデータを運営会社に預けるということでもあります。
そのため、運営会社が個人情報の取り扱いについて第三者認証(プライバシーマークなど)を取得しているか、システムを自社で開発・管理しているかといった点も確認しておくと安心です。
また、トラブルが起きたときにすぐ相談できるサポート体制が整っているかも欠かせません。
メールや電話で問い合わせられるか、よくある質問やマニュアルが充実しているかも、あわせてチェックしておきましょう。
| チェック項目 | 確認するポイント |
| 基本対策 | 常時SSLが標準・無料で使えるか、公開範囲を制限できるか |
| サーバー保守 | サーバーやシステムの保守・更新をサービス側で行ってくれるか |
| 不正ログイン対策 | ログイン通知など、不正アクセスに気づける機能があるか |
| 復旧手段 | バックアップ機能があるか |
| 運営会社 | プライバシーマーク等の認証、自社開発・自社管理か |
| サポート | メール・電話などで相談できる窓口があるか |
06セキュリティ対策も安心のホームページ作成ならWepage
「ホームページに必要なセキュリティ対策を自分で行うのは難しい」と感じた方も多いのではないでしょうか。
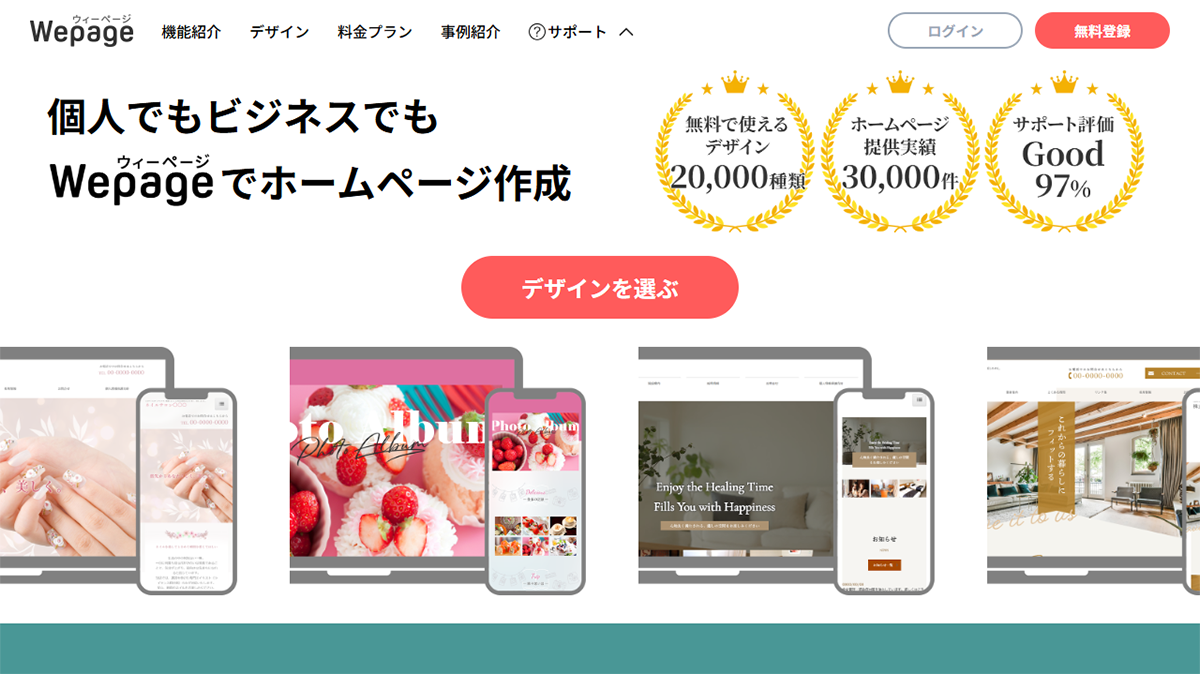
そのような方には、当社が提供するホームページ作成サービスWepage(ウィーページ)がおすすめです。
Wepageは、専門知識がなくても直感的な操作でホームページを作成できるサービスです。
ホームページ用のサーバーはあらかじめ用意されており、本記事で紹介したセキュリティ対策の多くが無料で使えます。
| Wepageのセキュリティ対策 | |
| SSL化 | 全プランで常時SSLに対応。追加費用や設定は不要 |
| WAFの導入 | WAFにより不正な通信からホームページを防御 |
| システムの最新化 | システムの更新は運営側で自動的に実施。利用者の更新作業は不要 |
| ログイン試行回数の制限 | ログイン失敗が続いた場合の試行回数制限を搭載 |
| ログイン通知・更新通知 | 管理画面へのログインやサイトの更新があった際にメール等で通知(プラスプラン以上) |
| バックアップ | サイトバックアップ機能(プラスプラン以上) |
| 公開範囲の制限 | パスワード付きページを全プランで作成可能 |
07まとめ
2026年は大規模な個人情報漏洩が過去最悪のペースで発生しています。
その被害の多くを占めるのは中小企業であり、「小さな会社だから狙われない」という考えは、もはや通用しません。
ホームページでは、個人情報漏洩・改ざん・サーバーダウンといった被害が起こり得ます。
マルウェアやフィッシング、乗っ取りといった攻撃手法の多くは、パスワードの管理不足やシステムの更新漏れなど、基本的な対策の不備を突いてきます。
だからこそ、IDやパスワードの管理、SSL化、システムの最新化などの基本対策を、今一度見直すことが大切です。
自社だけで対策を続けるのが難しい場合は、Wepageのようにセキュリティ対策があらかじめ備わったホームページ作成サービスを活用し、セキュリティ対策を「事業を守る投資」として捉えていきましょう。